 НОВОСТИ В УЗБЕКИСТАНЕ

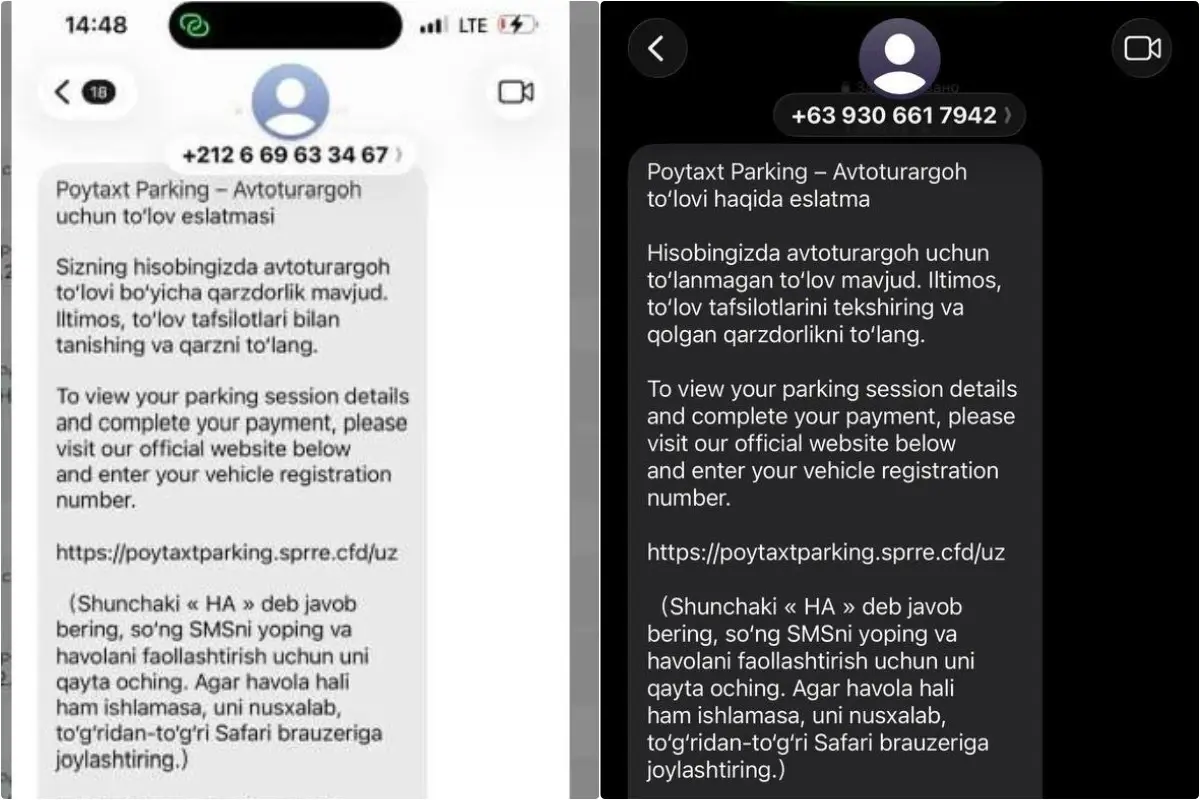
Скриншоты фейковой рассылки.
Оператор платных парковок Ташкента Poytaxt Parking предупредил о фейковой SMS-рассылке от своего имени с требованием оплатить парковку.
Сообщения поступают с номеров с международными телефонными кодами Филиппин (+63) и Марокко (+212). Не исключено, что используются и другие номера.
Отправители утверждают, что у абонента есть неоплаченная задолженность за парковку. Для погашения задолженности предлагается перейти по ссылке — она имитирует адрес официального сайта, но не является им. Абонентам угрожают ограничить доступ к услугам сервиса, если «задолженность» не будет погашена.
В Poytaxt Parking подчеркнули, что компания не рассылает подобные сообщения. Получателям рекомендуют удалить их, не переходить по ссылкам и не вводить данные банковской карты и номер автомобиля. Если реквизиты карты уже были введены, следует немедленно обратиться в свой банк и заблокировать карту.
Проверить статус оплаты парковки можно только в приложении Poytaxt Parking. По вопросам компания рекомендует обращаться по телефону 78−113−67−00 или в бот поддержки.Реклама на Gazeta
Напомним, 28−29 октября в Узбекистане распространились сообщения о доступности персональных данных граждан в специализированных Telegram-ботах. В базах обнаруживались ПИНФЛ, паспортные сведения, адреса проживания, номера телефонов, информация об автомобилях и водительских удостоверениях.
МВД заявило о совместной проверке с Центром кибербезопасности при СГБ и компанией AUTODOC, обслуживающей платформу Safe Service, ранее называвшуюся Safe Road. Специалистам предстоит установить происхождение данных и проверить возможные утечки из этой и других информационных систем. Safe Service отвергла сообщения об утечке из своего приложения.
Ранее, в феврале, министр цифровых технологий Шерзод Шерматов сообщил об утечке около 60 тысяч единиц уникальных персональных данных после январских кибератак на системы трёх государственных ведомств. В Минцифры предупредили, что полученные сведения могут использоваться для мошенничества.